🧠 Cómo usar ReMemory
Cómo crear kits y recuperar archivos
También hay una guía de línea de comandos.
Descripción general
ReMemory es una caja fuerte digital con varias llaves. Tú eliges quién las guarda y cuántas personas deben juntarse para abrirla.
Por dentro, cifra tus archivos con age, divide la clave entre personas de tu confianza y entrega a cada persona un kit autónomo para la recuperación.
Recuperar es abrir un archivo en el navegador.* Sin servidores, sin necesidad de que este sitio web exista.
Si guardas una parte para alguien, empieza en Recuperar archivos.
* Los archivos con bloqueo por fecha necesitan una breve conexión a internet al momento de la recuperación.
Por qué ReMemory
Probablemente tienes secretos digitales que importan: códigos de recuperación de tu gestor de contraseñas, semillas de criptomonedas, documentos importantes, instrucciones para tus seres queridos. ¿Qué pasa si un día no estás disponible?
Piénsalo como una caja fuerte que necesita dos llaves para abrirse — ninguna persona tiene suficiente para entrar sola.
Los enfoques tradicionales tienen debilidades:
- Darle todo a una persona — un único punto de fallo y de confianza
- Dividir archivos manualmente — confuso, propenso a errores, sin cifrado
- Usar el acceso de emergencia de un gestor de contraseñas — similar a "darle todo a una persona", y además depende de que la empresa siga existiendo
- Dejarlo en un testamento — se vuelve registro público, proceso legal lento
ReMemory toma un camino diferente:
- Sin un único punto de fallo — requiere la cooperación de varias personas
- Sin confiar en una sola persona — ni siquiera tu amigo más cercano puede acceder solo a tus secretos
- Sin conexión y autónomo — la recuperación funciona sin internet ni servidores*
- Diseñado para cualquiera — instrucciones claras, no acertijos criptográficos
Crear kits
Tres pasos. Todo ocurre en tu navegador — tus archivos nunca salen de tu dispositivo. Abre el creador de kits para comenzar.
Paso 1: Agregar amigos
Agrega a las personas que guardarán partes de tu clave de recuperación. Para cada una, indica un nombre y opcionalmente información de contacto.

Luego elige cuántas de ellas deben reunirse para abrir tus archivos.
- 2 de 3 personas: La configuración más sencilla
- 3 de 5 personas: Un buen equilibrio
- 4 o 5 de 7 personas: Más seguro, más coordinación
Paso 2: Agregar archivos
Arrastra y suelta los archivos o la carpeta que quieres proteger.

Buenos candidatos:
- Códigos de recuperación de gestor de contraseñas
- Semillas/claves de criptomonedas
- Credenciales de cuentas importantes
- Instrucciones para seres queridos
- Ubicaciones de documentos legales
- Combinaciones de cajas fuertes
Paso 3: Generar kits
Haz clic en "Generar kits" para bloquear tus archivos y preparar un kit para cada persona.

Cada kit incluye la herramienta de recuperación completa. Funciona incluso si este sitio web desaparece.
Distribuir a los amigos
Envía a cada persona su kit como prefieras:
- Correo electrónico: Adjunta el archivo ZIP
- Almacenamiento en la nube: Comparte por Dropbox, Google Drive, etc.
- Memoria USB: Entrega en mano
- Mensajería cifrada: Signal, WhatsApp, etc.
Si envías los kits por correo o mensajería, borra los mensajes de tu carpeta de enviados cuando cada persona confirme que los recibió. De lo contrario, tu cuenta acabará guardando una copia de cada parte — lo que anula el sentido de haberlas separado.
Después de crear los kits
Una vez que tus kits están listos, hay algunas cosas que vale la pena hacer antes de dejarlo de lado:
- Pide a cada persona que abra
recover.htmluna vez. Muestra "Tu parte está aquí" cuando puede leer su parte. - Dile a cada persona qué es esto, por qué lo tiene, y que debe guardarlo en un lugar seguro. No puede usarlo solo — necesitará coordinarse con otros.
- Guarda los archivos bloqueados con "Guardar los archivos bloqueados (MANIFEST.age)" y conserva esa copia en un lugar seguro. No contiene ninguna parte, así que no le sirve a nadie que no tenga suficientes partes.
- Guarda tu
project.ymlpara poder regenerar los kits más adelante - Imprime
LEEME.pdfcomo respaldo en papel antes de enviar el kit digital. El papel no necesita adaptadores ni electricidad. - Pon un recordatorio anual para verificar — consulta Mantener los kits actualizados
- Considera hacer un simulacro de recuperación — es la única forma de saber si tu plan realmente funciona
Recuperar archivos
Esta sección es para los amigos que guardan una parte. Casi siempre, lo único que hace un amigo es guardar su kit en un lugar seguro. Algún día, alguien puede pedirle su parte, o puede ser quien reúna las partes.
Si estás aquí porque ya no puedes contactar a alguien que te importa, no hay prisa. Nada de esto caduca. Puedes tomarte todo el tiempo que necesites — si cierras la página de recuperación a mitad de camino, volverás a agregar las partes cuando regreses.
¿Qué es una parte?
Una parte es un fragmento de la clave que bloquea los archivos. Por sí sola, no abre nada ni revela nada.
Tu LEEME guarda tu parte como un bloque de texto y como 25 palabras. El LEEME.pdf impreso también la tiene como código QR. Todas son la misma parte — cualquiera de ellas basta para entregarla.
Qué reciben los amigos
Cada kit contiene:
Cada kit está hecho para un amigo: su parte ya está dentro de su recover.html, junto con los nombres de los demás y cómo contactarlos.
Guardar tu kit
Guárdalo en un lugar seguro y, si puedes, también una copia impresa de LEEME.pdf. No hay nada más que hacer hasta que llegue el momento.
Para comprobarlo, abre recover.html. Muestra "Tu parte está aquí", qué parte tienes, cuántas hacen falta para abrir los archivos y si los archivos bloqueados también están ahí.
Si alguien te pide tu parte
Primero, confirma que la petición es real. Si puedes, consúltalo con la persona que hizo el kit. Si no puedes contactarla, consúltalo con otro amigo que tenga una parte.
Luego envíala de la forma que te resulte más fácil:
- El kit completo (el archivo ZIP) — lo más sencillo.
- Tu LEEME.txt — contiene tu parte por sí solo.
- Tus palabras de recuperación, leídas en voz alta por teléfono.
- Tu página impresa, por correo postal — el código QR de la página contiene tu parte.
Reunir las partes
Una persona reúne las partes. Puede ser cualquiera de los amigos — quien se haga cargo.
Abre recover.html
Haz doble clic en el kit para abrirlo, y luego doble clic en recover.html. Se abre en tu navegador, como una página web, con tu propia parte ya incluida. Si no tienes un kit, cualquier amigo puede enviarte su recover.html, o puedes usar la página de recuperación de este sitio.
Contacta a los demás
Si tienes un kit, su recover.html y su LEEME muestran quién más tiene una parte y cómo contactarlos — salvo que los kits se hayan hecho sin nombres. Cuéntales lo que pasó y pídeles su parte. Algunos querrán confirmar contigo primero que la petición es real — sus instrucciones les piden hacerlo.
Agrega cada parte a medida que llegue
Arrastra su kit o su LEEME.txt a la página, pega su texto, escribe las palabras de recuperación que te lean, o escanea el código QR de su página impresa. Si hay nombres en la lista, aparece una marca junto a cada uno.
Los archivos se desbloquean solos
Cuando hay suficientes partes, la página abre los archivos sin que tengas que hacer nada. Descárgalos y guárdalos en un lugar privado.
MANIFEST.age del kit de un amigo — o, si su kit no lo trae, su recover.html. La mayoría de los kits ya los llevan, así que probablemente no veas este paso.


Escribir las palabras de recuperación
Cada página impresa tiene la parte como una lista de palabras numeradas. Si un amigo te lee las suyas por teléfono, o solo tienes papel, escribe las palabras en la página de recuperación. Pulsa "Pegar una parte o escribir palabras clave" y escríbelas separadas por espacios. Solo importan las palabras, no los números.


Escanear un código QR
En una computadora o un teléfono con cámara, pulsa "Escanear QR" en la página de recuperación y pon la página impresa frente a la cámara.
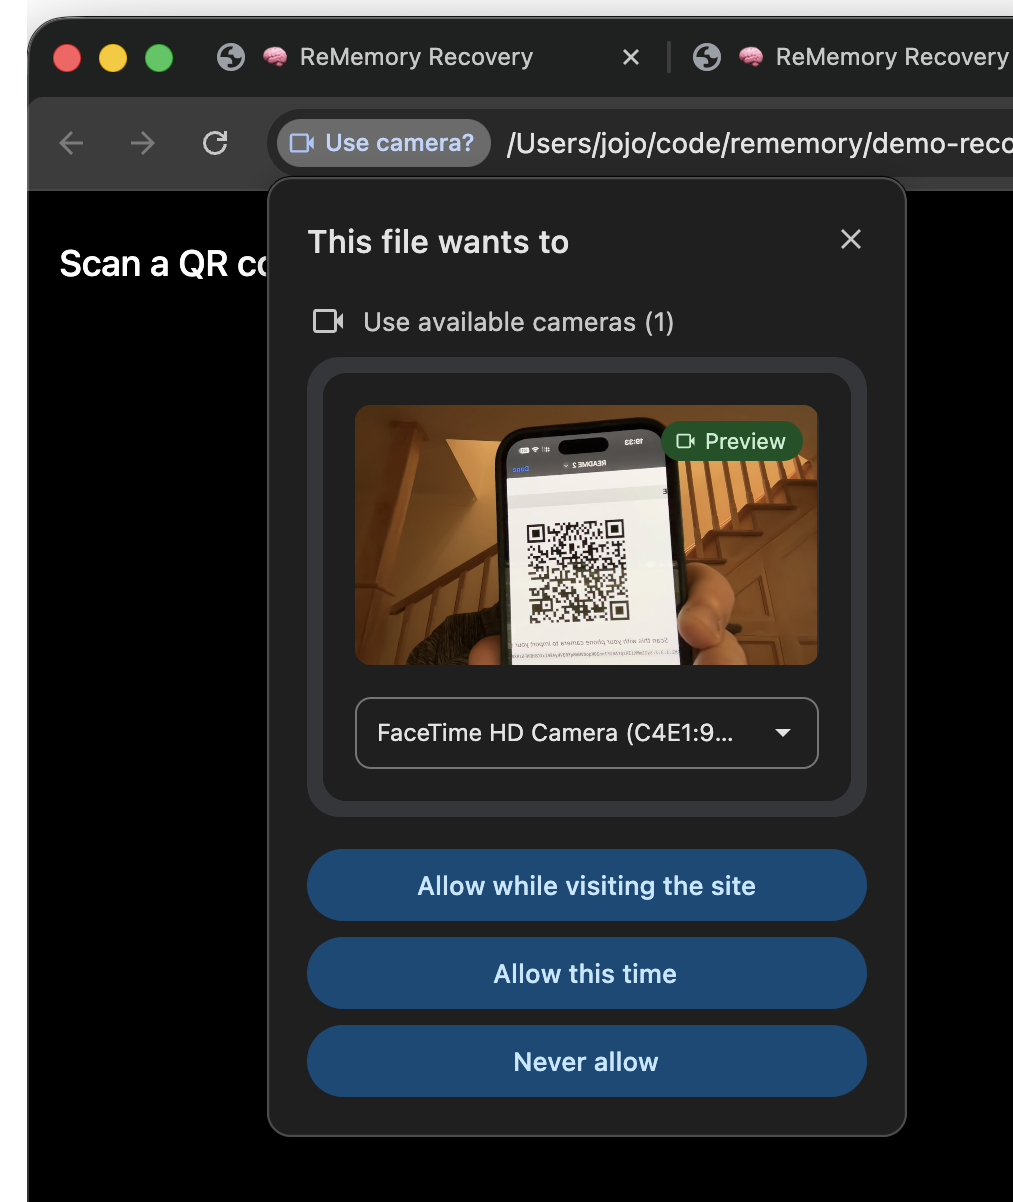
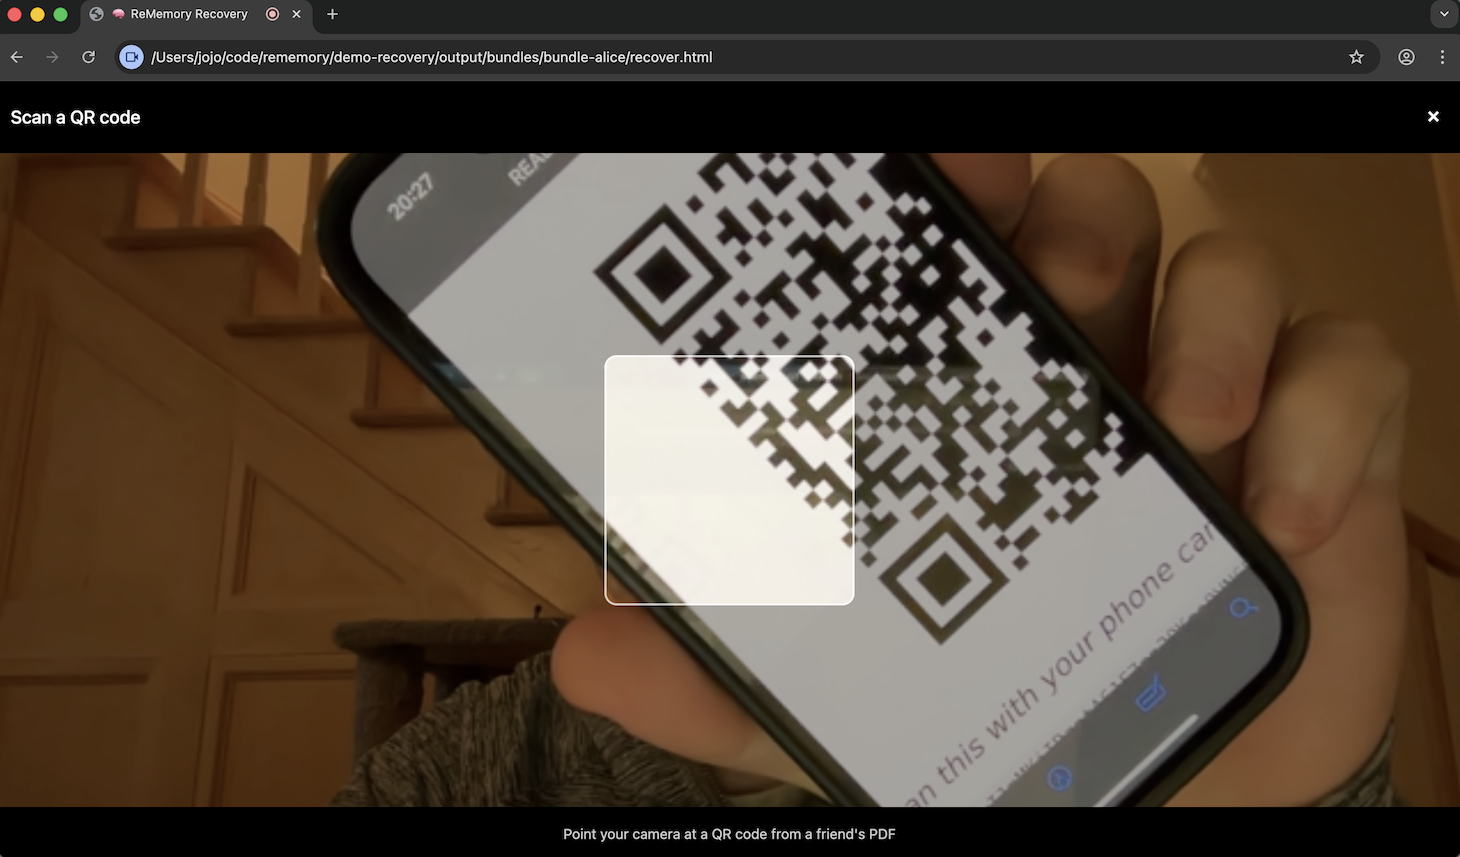
Escanear el código QR con la cámara del teléfono también funciona: abre la página de recuperación de este sitio, con la parte ya puesta.
- Funciona sin conexión a internet*
- Las partes y los archivos se quedan en tu dispositivo
- Los amigos pueden estar en cualquier lugar — cada uno solo tiene que hacerte llegar su parte
Buenas prácticas
Elegir amigos
- Permanencia: Personas con quienes puedas contactarte en 5 a 10 años
- Distribución geográfica: Que no estén todos en el mismo lugar
- Habilidad técnica: No hace falta que sean personas técnicas. Sus instrucciones los guían paso a paso, y un simulacro de recuperación te mostrará dónde se atasca alguien.
- Relaciones: ¿Cooperarán entre ellos?
- Confianza: Una sola parte no revela nada, pero les estás confiando una responsabilidad
Consideraciones de seguridad
- No guardes todos los kits juntos — eso anula el propósito de dividirlos
- Considera imprimir
LEEME.pdf— el papel sobrevive desastres digitales - Guarda
project.ymlsi quieres regenerar los kits más adelante
Almacenar los kits de forma segura
Los kits son pequeños (menos de 10 MB) y están diseñados para guardarse en lugares cotidianos. Esto es lo que funciona bien:
- El correo electrónico funciona bien. La mayoría de las personas mantiene la misma dirección de correo durante décadas, y los kits son lo suficientemente pequeños para adjuntarlos. Muchos proveedores conservan los mensajes indefinidamente.
- El almacenamiento en la nube (Google Drive, Dropbox, iCloud) funciona bien como copia secundaria.
- Las memorias USB pueden servir, pero ten en cuenta que los conectores cambian con el tiempo (el USB-A ya está dando paso al USB-C) y la memoria flash puede degradarse si pasa años sin energía. No es ideal como única copia.
- El papel es la opción más duradera. Imprimir
LEEME.pdfle da a tus amigos una copia de su parte que no necesita adaptadores, electricidad ni ningún dispositivo funcional.
El papel guarda las partes, pero no los archivos bloqueados en sí — esos solo están en copias digitales. Por eso el mejor enfoque es la redundancia — correo más papel, o nube más papel. Más de una copia, en más de una forma.
Mantener los kits actualizados
Pon un recordatorio anual para hablar con tus amigos. Confirma que aún tienen sus kits y actualiza los datos de contacto si algo cambió.
Cuando tus archivos cambien, crea nuevos kits y envíalos. Los kits antiguos no abrirán el nuevo archivo, así que no hay riesgo en dejarlos por ahí — pero pide a tus amigos que reemplacen los suyos para mantener el orden.
Cuando los contactos cambien — alguien se muda, cambia su número de teléfono, o quieres agregar o quitar a alguien — lo mismo: nuevos kits, pide que borren los anteriores.
Entre actualizaciones, guarda tus archivos fuente en una bóveda cifrada — herramientas como Cryptomator o VeraCrypt funcionan bien. No dejes copias en texto plano en una carpeta normal.
Piénsalo como actualizar tus contactos de emergencia. Breve, periódico, vale la pena hacerlo.
Simulacros de recuperación
Nadie prueba su plan de respaldo. Un simulacro de recuperación cambia eso — y se juega un poco como un escape room.
Crea un kit de prueba con un secreto inofensivo (una foto, un mensaje, una receta). Reparte las partes a tus amigos. Pon un bloqueo por fecha si quieres una cuenta regresiva real. Después aléjate y déjalos resolver: coordinarse, combinar partes, desbloquear los archivos — sin tu ayuda.
Lo que aprendes:
- ¿Pueden tus amigos encontrar sus kits cuando los necesitan?
- ¿Entienden las instrucciones, o se quedan atascados?
- ¿Pueden contactarse entre ellos sin que tú coordines?
Un simulacro que sale bien significa que tu plan real también funcionará. Un simulacro que sale mal es un regalo — encontraste el problema antes de que importara.
Revocar acceso
Una vez que una parte ha sido distribuida, no se puede revocar. Esto es por diseño — no hay servidor, no hay autoridad central.
Si necesitas cambiar quién tiene partes:
- Crea nuevos kits con un nuevo grupo de amigos y una clave nueva
- Envía los nuevos kits a los amigos en quienes sigues confiando
- Pide a cada amigo que borre su kit anterior y lo reemplace con el nuevo
Lo mismo aplica cuando los secretos cambian. Nuevos kits significan una clave nueva y partes nuevas. Las partes anteriores no abrirán el nuevo archivo, pero siguen funcionando con el anterior. Asegúrate de que tus amigos no conserven copias viejas.
Sobre project.yml
Cuando creas kits, tu proyecto se guarda en un archivo project.yml. Este archivo almacena:
- Nombres e información de contacto de los amigos
- El umbral que elegiste (por ejemplo, 3 de 5)
- Un hash de verificación para comprobar si los kits coinciden
- Sumas de verificación de las partes para confirmar la integridad de los kits
No almacena ningún secreto — ni contraseña, ni material criptográfico, ni contenido de archivos. Es seguro guardarlo junto con el resto de tus documentos.
Con project.yml, puedes regenerar los kits, verificar los existentes y revisar el estado de tu configuración.
Entender la seguridad
ReMemory combina herramientas criptográficas bien establecidas en lugar de inventar las suyas. Esto es lo que significa en la práctica.
Qué protege tus datos
Tus archivos se bloquean con una herramienta de cifrado moderna (age) — ampliamente revisada, sin debilidades conocidas.
La clave que los bloquea tiene 256 bits, generada por el generador de números aleatorios de tu sistema operativo. Para dar una idea: adivinarla tomaría más tiempo de lo que lleva existiendo el universo.
Incluso si alguien intentara todas las contraseñas posibles, scrypt hace cada intento deliberadamente lento — millones de veces más lento que un intento directo.
La clave se divide usando Shamir's Secret Sharing. Cualquier cantidad menor al umbral de partes contiene cero información sobre la clave. No "muy poca." Matemáticamente cero.
Cada kit también lista sumas de verificación de sus archivos, para que rememory verify-bundle pueda decirte si alguno se dañó por el camino. Las sumas detectan accidentes, no cambios deliberados: quien modifique un archivo puede actualizar también su suma. El archivo cifrado está protegido por sí mismo — si se altera, no se abrirá.
Qué podría salir mal
recover.html sigue funcionando — es autónomo. Sin servidores, sin descargas, sin dependencia de este proyecto.
Lo que sí necesita ser verdad: que tu dispositivo sea confiable cuando creas los kits, y que el navegador usado para recuperar no esté comprometido. Son las mismas suposiciones que haces cada vez que usas una computadora para algo importante.
Para una evaluación técnica detallada, consulta la autoevaluación de seguridad.
Cómo se compara
ReMemory no es la primera herramienta en usar Shamir's Secret Sharing. Hay muchas otras, desde herramientas de línea de comandos hasta aplicaciones web. Esto es lo que distingue a ReMemory:
- Maneja archivos, no solo texto. La mayoría de las herramientas Shamir solo dividen contraseñas o texto corto. ReMemory cifra archivos y carpetas enteras.
- Herramienta de recuperación autónoma. Cada amigo recibe
recover.html— una herramienta completa que funciona en cualquier navegador, sin conexión.* Sin instalación, sin línea de comandos. - Datos de contacto incluidos. Cada kit incluye una lista de los otros amigos y cómo contactarlos, para que la coordinación no dependa de que tú estés disponible.
- Sin dependencia de servidores. Todo se ejecuta localmente. No hay servicio al que registrarse, ni cuenta que mantener, ni nada que deba permanecer en línea.
Para una comparación detallada con otras herramientas, consulta la tabla comparativa completa en GitHub.
Alternativa por línea de comandos
También hay una herramienta de línea de comandos para quienes prefieren la terminal o necesitan automatizar la creación de kits.
El CLI ofrece la misma funcionalidad, más operaciones por lotes y scripting.
Avanzado: Modo anónimo
Cuando los participantes no deben conocer la identidad de los demás, usa el modo anónimo:
- Las personas se identifican como "Parte 1", "Parte 2", etc.
- No se recopila ni almacena información de contacto
- Los READMEs omiten la sección "Otros participantes"
- Los nombres de los kits usan números en lugar de nombres
Cuándo usar el modo anónimo
Es útil cuando:
- Los participantes no deben saber quiénes son los demás
- Estás haciendo una prueba rápida sin ingresar nombres
- Tienes otra forma de coordinar la recuperación
- La privacidad es más importante que la facilidad de coordinación
Cómo activarlo
En el creador de kits, activa el interruptor Anónimo en la sección de Amigos:
- La lista de amigos se reemplaza por un conteo de partes
- Configura cuántas partes y el umbral
- Los kits se nombran
bundle-share-1.zip,bundle-share-2.zip, etc.
Recuperación en modo anónimo
La recuperación funciona de la misma forma, pero sin la lista de contactos. Los participantes ven etiquetas genéricas como "Parte 1" en lugar de nombres.
Avanzado: Kits multilingües
Cada persona puede recibir su kit en su idioma preferido. Está disponible en siete idiomas: inglés, español, alemán, francés, esloveno, portugués y chino (Taiwán).
Cómo funciona
- Cada entrada de amigo tiene un menú desplegable de Idioma del kit
- "Por defecto" usa el idioma actual de la interfaz
- Se puede personalizar por persona para mezclar idiomas
- recover.html se abre en el idioma seleccionado
- Cualquiera puede cambiar de idioma en cualquier momento


Avanzado: Bloqueo por fecha
Puedes establecer un periodo de espera al crear los kits. Incluso si tus amigos combinan sus partes antes de tiempo, los archivos permanecen bloqueados hasta la fecha que elegiste — 30 días, 6 meses, una fecha específica.
Cómo activarlo
En el creador de kits, cambia al modo Avanzado y marca Agregar un bloqueo por fecha. Elige cuánto tiempo deben permanecer bloqueados los archivos — hasta dos años.
El límite de dos años es deliberado. Los bloqueos por fecha dependen de que la League of Entropy siga operando, y no nos parece responsable bloquear tus archivos con una apuesta más larga sobre infraestructura externa. Si necesitas una duración mayor y entiendes el compromiso, la CLI no tiene límite: rememory seal --timelock 5y.

Recuperación
Cuando alguien abre un kit con bloqueo por fecha antes de la fecha indicada, la herramienta de recuperación muestra un aviso de espera. Cuando el tiempo pasa, la recuperación continúa normalmente.

Abrir un archivo con bloqueo por fecha requiere una breve conexión a internet. Tus archivos no se envían a ningún lado — la conexión verifica que ha pasado suficiente tiempo. Sin el bloqueo por fecha, la recuperación es completamente sin conexión.
Cómo funciona
La League of Entropy produce un nuevo valor criptográfico cada 3 segundos. Cada valor está numerado. Puedes predecir qué número corresponde a un momento dado, pero el valor para ese número no puede producirse antes de tiempo — por nadie, incluyendo a los operadores de la red.
Cuando creas un kit con bloqueo por fecha, el archivo se cifra con un valor futuro específico. La clave para abrirlo aún no existe. Vendrá de la red cuando llegue ese momento.
Para más detalles sobre la criptografía detrás de esto, consulta la documentación de timelock encryption de drand.